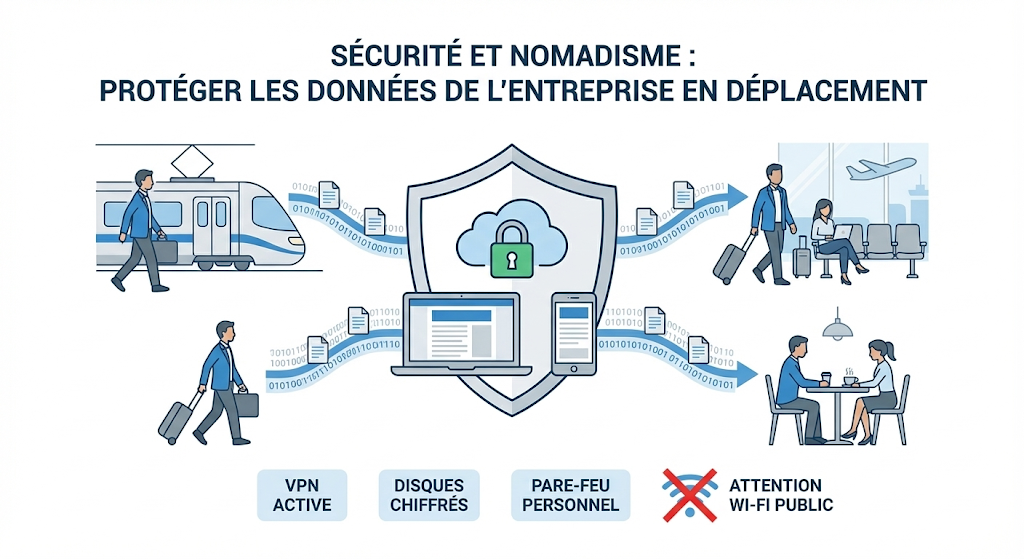
L'enjeu : le SI hors les murs
Aujourd'hui, le périmètre de sécurité d'une entreprise ne s'arrête plus aux portes de ses locaux. Le travail hybride et les déplacements professionnels exposent le système d'information à de nouvelles vulnérabilités.
Une connexion Wi-Fi non sécurisée dans un hall de gare, un vol d'ordinateur dans un taxi ou une clé USB trouvée lors d'un salon suffisent à mettre en péril toute l'organisation. Pour un Responsable SI, l'enjeu est de sécuriser cette mobilité sans brider la productivité.
La référence en France : s'appuyer sur l'expertise de l'ANSSI
Pour construire une politique de sécurité robuste, il n'est pas nécessaire de réinventer la roue. L'ANSSI (Agence Nationale de la Sécurité des Systèmes d'Information) est l'autorité de référence en France. S'appuyer sur ses recommandations apporte une légitimité indiscutable aux directives internes.
1. La boîte à outils pratique : le passeport du voyageur
L'ANSSI édite des fiches réflexes très complètes. Concrètement, une charte de mobilité doit imposer quelques règles simples mais vitales :
- Bannir les réseaux Wi-Fi publics ouverts : Privilégier systématiquement le partage de connexion (4G/5G) du smartphone professionnel ou l'utilisation stricte du VPN de l'entreprise.
- Protéger le matériel physiquement : Ne jamais laisser ses équipements sans surveillance. Utiliser des filtres de confidentialité sur les écrans dans les transports pour éviter l'"espionnage visuel" (shoulder surfing).
- Maîtriser les supports amovibles : Ne jamais brancher une clé USB inconnue. Interdire les clés USB personnelles sur le matériel de l'entreprise.
- Vigilance accrue à l'international : Dans certains pays, les équipements peuvent être fouillés aux frontières. L'ANSSI recommande d'utiliser des "téléphones de voyage" dédiés pour les déplacements sensibles.
2. Les piliers techniques : chiffrement et authentification
- Le chiffrement du disque dur : Activer BitLocker (Windows) ou FileVault (macOS) sur tous les postes nomades. En cas de vol, les données restent illisibles sans le mot de passe.
- L'authentification multi-facteurs (MFA) : Exiger un second facteur (code SMS, application d'authentification) pour accéder aux ressources internes depuis l'extérieur. C'est la mesure la plus efficace contre le vol de credentials.
- La mise à jour systématique : Un poste non patché est une porte ouverte. Automatiser les mises à jour de sécurité et ne pas permettre de "reporter" indéfiniment.
La sécurité n'est pas une question de technologie seule, c'est avant tout une question de culture. Former les collaborateurs, c'est investir dans le maillon le plus solide — ou le plus faible — de la chaîne de sécurité.